Domain sicherheitsprofile.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsprofile.de um.
Sind Sie am Kauf der Domain
sicherheitsprofile.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsprofile.de kaufen?
Was sind die Schlüsselprinzipien eines Penetrationstests und wie wird er zur Identifizierung von Sicherheitslücken eingesetzt?
Die Schlüsselprinzipien eines Penetrationstests sind die Identifizierung, Bewertung und Ausnutzung von Sicherheitslücken in einem System. Er wird eingesetzt, um potenzielle Schwachstellen in der IT-Infrastruktur aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch gezielte Angriffe und Tests werden die Sicherheitsmaßnahmen eines Systems auf ihre Wirksamkeit überprüft. **
Was sind die wichtigsten Schritte bei der Durchführung von Penetrationstests zur Identifizierung von Sicherheitslücken in einem IT-System?
Die wichtigsten Schritte bei der Durchführung von Penetrationstests sind die Planung, die Identifizierung von Schwachstellen und die Berichterstellung. Zuerst muss ein Testplan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Dann werden Schwachstellen im System identifiziert, ausgenutzt und dokumentiert. Abschließend wird ein detaillierter Bericht erstellt, der die gefundenen Sicherheitslücken und Empfehlungen zur Behebung enthält. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
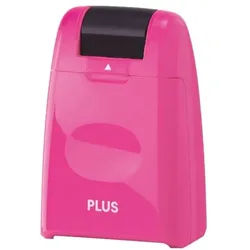
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« rosaDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
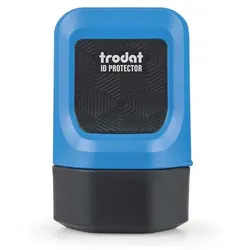
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **

Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
PLUS JAPAN Datenschutz-Rollstempel »Camouflage« rosaDatenschutz-Rollstempel »Camouflage«, Hersteller Name: PLUS Japan, Produkt-Typbezeichnung: Datenschutzstempel, Produkt-Name: Camouflage, Werkstoff: PS/ABS/POM/PE, Besonderheiten: Stempelmuster zur Kaschierung von persönlichen Daten, Kartusche nachfüllbar, Schreibfarbe des Stempels: schwarz, Abmessung der Stempelfläche: 26 mm Rollbreite, Versenden/Stempel/Datenschutzstempel11,84 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Was sind die Schlüsselprinzipien eines Penetrationstests und wie wird er zur Identifizierung von Sicherheitslücken eingesetzt?
Die Schlüsselprinzipien eines Penetrationstests sind die Identifizierung, Bewertung und Ausnutzung von Sicherheitslücken in einem System. Er wird eingesetzt, um potenzielle Schwachstellen in der IT-Infrastruktur aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch gezielte Angriffe und Tests werden die Sicherheitsmaßnahmen eines Systems auf ihre Wirksamkeit überprüft. **
-
Was sind die wichtigsten Schritte bei der Durchführung von Penetrationstests zur Identifizierung von Sicherheitslücken in einem IT-System?
Die wichtigsten Schritte bei der Durchführung von Penetrationstests sind die Planung, die Identifizierung von Schwachstellen und die Berichterstellung. Zuerst muss ein Testplan erstellt werden, der Ziele, Methoden und Zeitrahmen festlegt. Dann werden Schwachstellen im System identifiziert, ausgenutzt und dokumentiert. Abschließend wird ein detaillierter Bericht erstellt, der die gefundenen Sicherheitslücken und Empfehlungen zur Behebung enthält. **
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Ähnliche Suchbegriffe für Penetrationstests
-
Trodat Datenschutz-Rollstempel »ID Protector+« rotDatenschutz-Rollstempel »ID Protector+«, Hersteller Name: trodat, Produkt-Typbezeichnung: Datenschutz-Rollstempel, Produkt-Name: ID Protector+, Farbe: rot / schwarz, Werkstoff: Kunststoff, Hersteller-Artikelnummer: 199526, Abmessung der Stempelfläche: individuell x 2,5, Versenden/Stempel/Datenschutzstempel28,19 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hull, John C.: RisikomanagementRisikomanagement , Banken, Versicherungen und andere Finanzinstitutionen , Bremsbeläge > Bremsen & Bremsenteile , Auflage: 4., aktualisierte Auflage, Erscheinungsjahr: 20160301, Titel der Reihe: Pearson Studium - Economic BWL##, Autoren: Hull, John C., Auflage: 16004, Auflage/Ausgabe: 4., aktualisierte Auflage, Seitenzahl/Blattzahl: 733, Themenüberschrift: BUSINESS & ECONOMICS / Finance / Financial Risk Management, Keyword: Finance; Finanzierung und Investition; Hull; Risikomanagement; Riskmanagement, Fachschema: Bank - Bankgeschäft ~Management / Risikomanagement~Risikomanagement~Budget - Budgetierung~Betriebswirtschaft - Betriebswirtschaftslehre~Risiko~Versicherung - Versicherungskaufmann, Fachkategorie: Bankwirtschaft~Betriebswirtschaftslehre, allgemein~Risikobewertung~Versicherung und Versicherungsmathematik, Warengruppe: HC/Betriebswirtschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 177, Höhe: 43, Gewicht: 1364, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.